Am renunțat la Google Authenticator: pierderea telefonului nu mai e o catastrofă
Cum înlocuiesc managerii de parole aplicațiile de autentificare? Un jurnalist de tehnologie și pasionat de securitate a decis să lase în urmă Google Authenticator și Microsoft Authenticator pentru…
- autor
- Radu Ionescu-Vlad
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
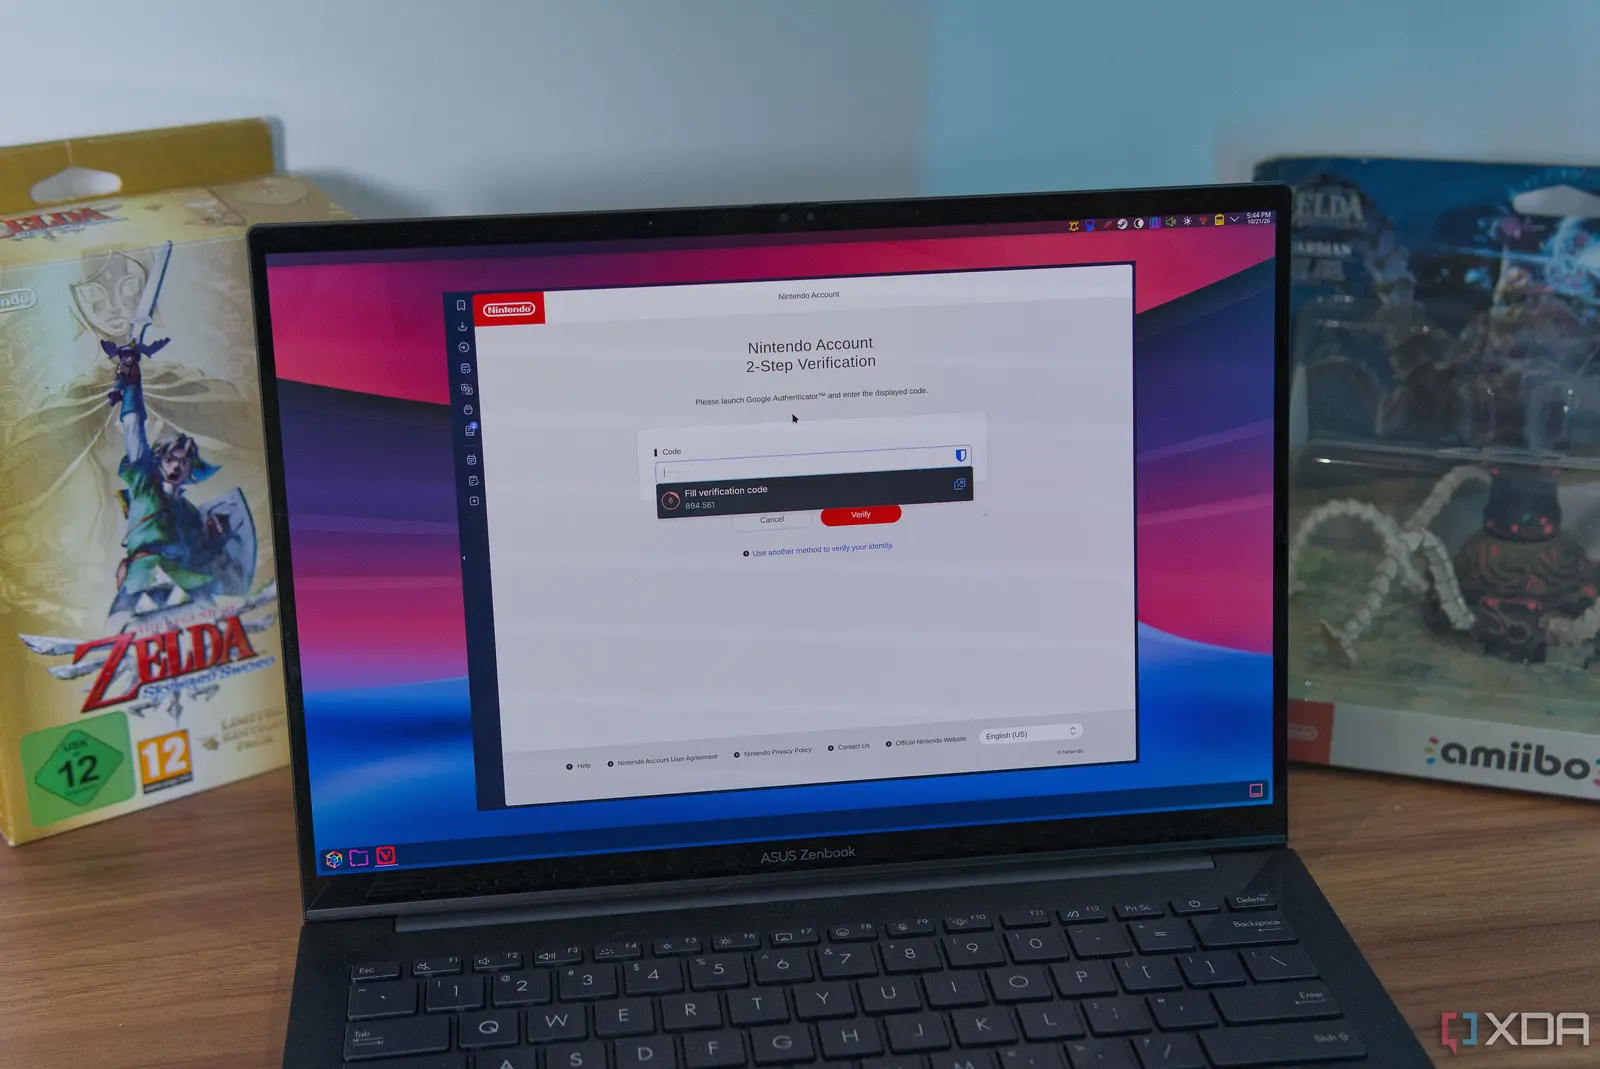
Cum înlocuiesc managerii de parole aplicațiile de autentificare?
Un jurnalist de tehnologie și pasionat de securitate a decis să lase în urmă Google Authenticator și Microsoft Authenticator pentru autentificarea în doi pași (2FA).
Cum a migrat toate codurile unice într-un manager de parole și soluții de rezervă, acum poate înlocui un telefon pierdut sau furat fără să își piardă accesul la conturile online.
Experimentul a început la începutul lui 2024, după o serie de incidente aproape nefericite legate de furtul telefonului și o frustrare tot mai mare față de 2FA dependent de un singur dispozitiv.
De ce am părăsit aplicațiile dedicate? Inconveniența de a fi blocat din cont când telefonul este pierdut, deteriorat sau pur și simplu rămâne fără baterie. Aplicațiile tradiționale de 2FA stochează codurile local, ceea ce face recuperarea dificilă. Exportând cheile secrete într-un manager de parole sigur care se sincronizează între dispozitive, autorul a creat copii redundante ale fiecărui cod. Metoda permite și backup-uri în cloud criptate, asigurând că un telefon sau calculator de rezervă poate genera instant același cod. Schimbarea a necesitat o migrare atentă a fiecărui cont, verificarea noii configurații și dezactivarea vechilor aplicații.
Managerii de parole precum Bitwarden, 1 Password și LastPass includ acum generatoare TOTP integrate. După importul cheii secrete, managerul afișează codul de șase cifre alături de parola stocată. Deoarece seiful este criptat și sincronizat, același cod apare pe orice dispozitiv autorizat. Autorul relatează că procesul a durat aproximativ trei ore pentru un utilizator obișnuit cu peste 30 de conturi.
„Mă mirasem cât de lină a fost tranziția”, notează scriitorul.
Merită riscul de a abandona aplicațiile de autentificare?
„Cel mai mare obstacol a fost verificarea dublă a fiecărui cont după schimbare.” Experții în securitate avertizează că parola principală a seifului devine și mai critică; o parolă puternică, unică și protecție multi-factor pentru managerul însuși sunt esențiale.
Totuși, redundanța elimină punctul unic de eșec pe care îl reprezintă telefonul.
Criticile susțin că stocarea secretelor TOTP în cloud le-ar putea expune la breșuri.
Totuși, managerii de parole reputabili folosesc criptare zero-knowledge, ceea ce înseamnă că furnizorul nu poate citi datele. Audituri independente au confirmat robustețea acestor sisteme. Autorul adaugă că comoditatea depășește riscul teoretic, mai ales combinată cu o parolă principală puternică și blocări biometrice pe dispozitive.
„Dacă telefonul tău este furat, hoțul are nevoie încă de parola seifului tău”, explică el.
Pentru mulți utilizatori, această abordare stratificată oferă o plasă de siguranță pe care aplicațiile tradiționale de autentificare o lipsesc.
De ce managerii de parole înlocuiesc aplicațiile de autentificare?
Implicația mai largă este o posibilă schimbare în modul în care utilizatorii obișnuiți gestionează 2FA. Pe măsură ce managerii de parole devin mai funcționali, ei pot înlocui aplicațiile separate de autentificare pentru majoritatea consumatorilor.
Acest lucru ar putea simplifica igiena de securitate, reduce incidentele de blocare și încuraja adoptarea mai largă a 2FA. Cu toate acestea, organizațiile trebuie să continue să educe utilizatorii despre protejarea parolilor principale și asigurarea că dispozitivele de rezervă rămân sigure.
Pot continua să folosesc Google Authenticator după migrarea într-un manager de parole? Da, poți păstra aplicația ca rezervă, dar va trebui să reactivezi 2FA pe fiecare cont cu noua cheie secretă stocată în managerul tău.
Ce se întâmplă dacă managerul meu de parole este compromis? Un manager renumit folosește criptare cap la cap, astfel încât chiar și o breșă nu ar expune secretele TOTP fără parola principală.
Toate serviciile online suportă importul TOTP în managerii de parole?
Majoritatea serviciilor care folosesc protocoale TOTP standard îți permit să scanezi un cod QR sau să introduci o cheie secretă, care poate fi salvată în orice manager compatibil.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.