AWS Continuum: Scanarea automată a vulnerabilităților ajunge la disponibilitate generală
Cum reduce efortul manual? Amazon Web Services a anunțat disponibilitatea generală a AWS Continuum pentru vulnerabilități în cod. Este un pas important spre protecția automată a aplicațiilor,…
- autor
- Cosmin Dragomir
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
Cum reduce efortul manual?
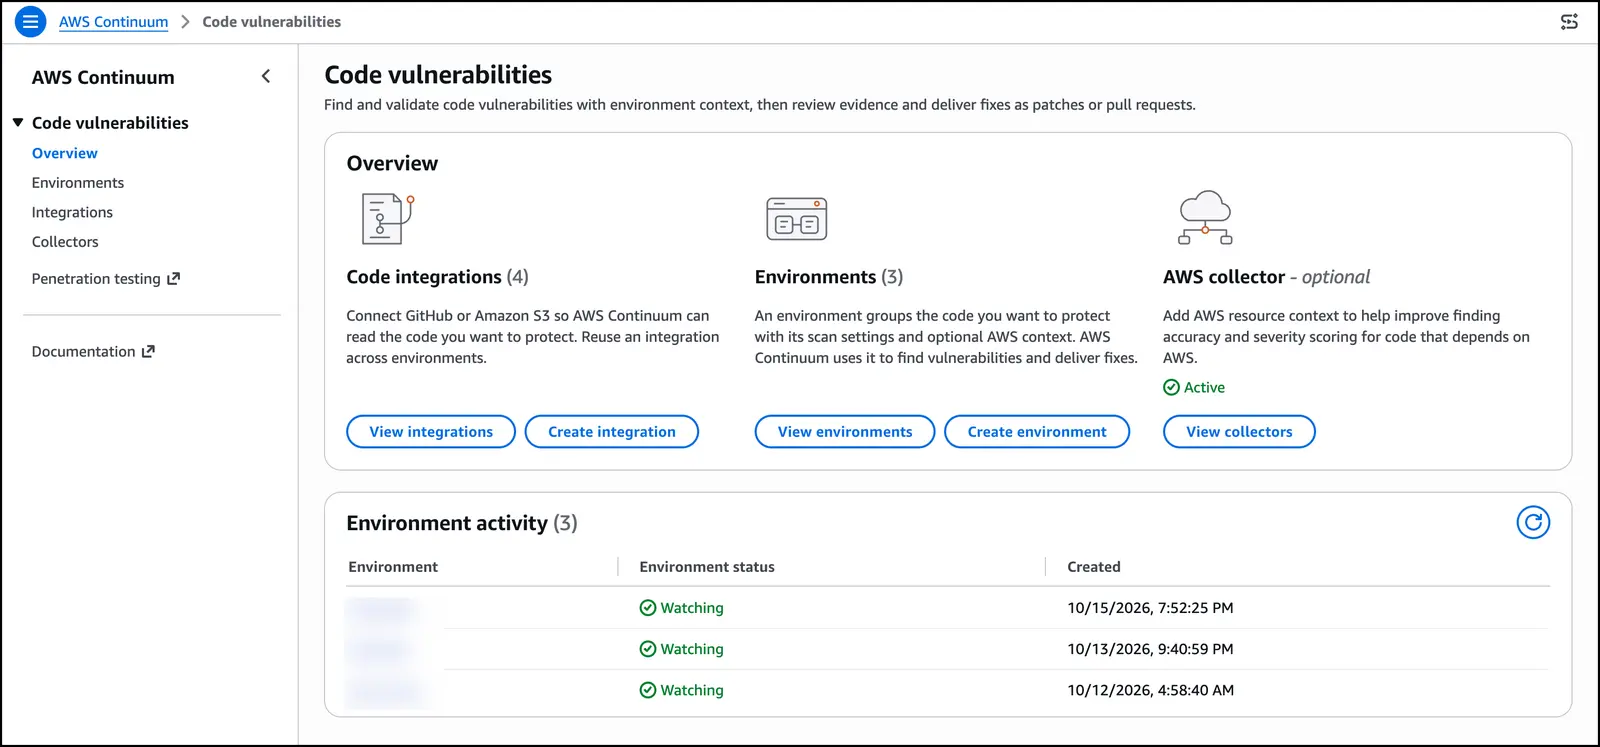
Amazon Web Services a anunțat disponibilitatea generală a AWS Continuum pentru vulnerabilități în cod. Este un pas important spre protecția automată a aplicațiilor, serviciul fiind acum accesibil tuturor clienților din ecosistemul AWS.
Focusul este clar: identificarea defectelor de securitate înainte ca acestea să ajungă în mediile de producție.
Dezvoltatorii pot integra această capacitate direct în fluxurile lor de lucru existente, țintind atât vectorii de amenințare cunoscuți, cât și cei emergenți din stack-urile software moderne.
Serviciul folosește inteligență artificială pentru a scana codul aplicațiilor după slăbiciuni potențiale. Spre deosebire de instrumentele tradiționale de analiză statică, nu se limitează la listarea problemelor. În schimb, validează activ descoperirile pentru a reduce falsurile pozitive. Odată confirmată o vulnerabilitate, sistemul generează pași specifici de remediere. Aceste corecturi sunt livrate ca patch-uri gata de utilizat sau cereri de preluare (pull requests). Echipile pot alege să aplice aceste modificări automat sau să le revizuiască manual.
Abordarea simplifică ciclul de viață al dezvoltării, consolidând totodată poziția de securitate.
Inovația centrală stă în faza de validare.
Automatizarea schimbă ciclurile de deploy?
Mulți scaneri de securitate produc rezultate zgomotoase, care necesită triaj uman extins. AWS Continuum filtrează falsurile pozitive probabile folosind logici avansate. Astfel, echipele de inginerie se pot concentra pe riscurile reale.
Patch-urile generate respectă practicile standard de codare. Sunt concepute să se integreze lin în baza de cod existentă. Prin oferirea unor opțiuni concrete de remediere, instrumentul acoperă golul dintre detectare și rezolvare.
Organizațiile își pot menține viteza de lucru fără a sacrifica standardele de securitate.
Integrarea cu pipeline-urile de integrare și livrare continuă este fluidă. Serviciul se conectează direct la platformele populare de depozitare a codului.
Când este împins cod nou, scanerul rulează în fundal. Dacă se detectează un defect critic, apare instantaneu o cerere de preluare. Dezvoltatorii primesc feedback imediat despre cum să rezolve problema.
Cum scanează AWS Continum vulnerabilitățile din cod?
Acest lucru mută securitatea în stânga procesului de dezvoltare. Previne acumularea vulnerabilităților în timp. Rezultatul este o arhitectură software mai rezilientă.
Anunțul privind disponibilitatea generală semnalează o schimbare mai largă în industrie. Securitatea nu mai este un punct de control final, ci o activitate continuă. Companiile își pot scala acum mecanismele de apărare odată cu creșterea codului. Pe măsură ce adoptarea cloud-ului accelerează, nevoia de instrumente automate crește. AWS vizează reducerea barierei de intrare pentru practici robuste de securitate. Echipele mai mici au acum acces la capacități de scanare la nivel de enterprise.
Această democratizare ajută la egalizarea șanselor între organizații de diferite mărimi.
Cine poate folosi noul serviciu?
Orice client din ecosistemul AWS poate accesa instrumentul. Se integrează cu depozitele majore de cod și sistemele CI/CD. Nu este necesară hardware specializat pentru rulare scanărilor.
Instrumentul modifică codul automat? Oferă patch-uri și cereri de preluare pentru ca dezvoltatorii să le revizuiască. Echipile pot alege să aplice corecturile automat sau manual. Această flexibilitate asigură control asupra procesului de implementare.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.