CISA adaugă 4 vulnerabilități exploatare activ în lista federală
De ce Plex2 Shell cere acțiune imediată? Agenția de Securitate Cibernetică și a Infrastructurii (CISA) a extins marți catalogul său de vulnerabilități cunoscute ca fiind exploatate (KEV).…
- autor
- Cosmin Dragomir
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
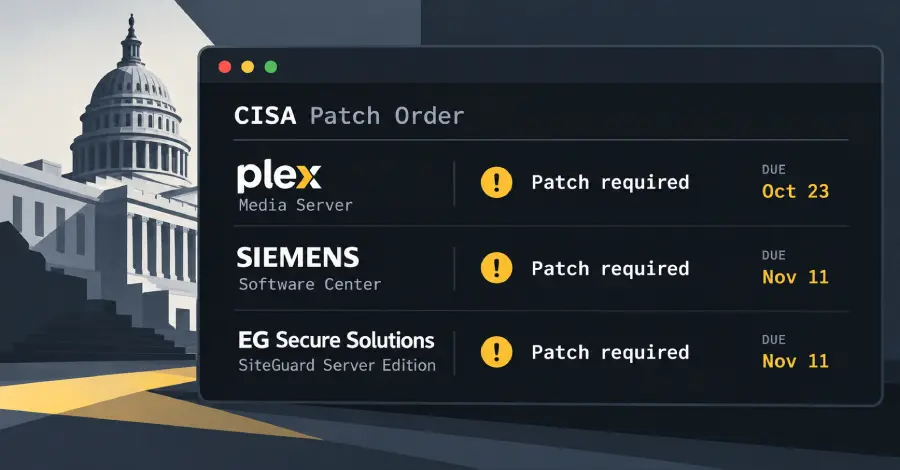
De ce Plex2 Shell cere acțiune imediată?
Agenția de Securitate Cibernetică și a Infrastructurii (CISA) a extins marți catalogul său de vulnerabilități cunoscute ca fiind exploatate (KEV). Actualizarea include patru defecte critice în Plex Media Server, cunoscute colectiv ca Plex2 Shell.
Aceste vulnerabilități sunt exploatate activ în mediul real. Agențiile federale sunt obligate să le remedieze în termene stricte.
Includerea Plex2 Shell în catalogul KEV semnalizează că atacatorii folosesc activ aceste defecte împotriva sistemelor guvernamentale.
CISA impune ca agențiile federale să remedieze vulnerabilitățile listate în 14 zile. Acest termen asigură că sistemele critice sunt protejate înainte ca atacatorii să cauzeze mai multă pagubă.
Plex2 Shell desemnează un grup de vulnerabilități în Plex Media Server care permit execuția de cod la distanță fără autorizație.
Atacatorii pot exploata aceste defecte pentru a prelua controlul serverelor care rulează software-ul de medii. Scorul CVSS pentru defectul principal este 5.3, indicând severitate moderată. Totuși, exploatarea activă crește urgența.
Ce trebuie să facă agențiile federale acum?
Agențiile federale trebuie să identifice sistemele afectate și să aplică patch-urile producătorului rapid.
Catalogul KEV funcționează ca o listă prioritară de patch-uri pentru echipele de IT guvernamentale.
Prin adăugarea acestor defecte, CISA semnalizează că exploatarea continuă. Agențiile trebuie să verifice starea patch-urilor pe toată infrastructura afectată.
Departamentele de IT federale trebuie să facă inventarul tuturor sistemelor care rulează Plex Media Server.
Trebuie să confirmeze dacă patch-urile au fost aplicate. Fereastra de 14 zile a CISA lăsă puțină marjă pentru întârziere. Nerespectarea termenului poate expune datele guvernamentale sensibile la atacatori.
Organizațiile ar trebui de asemenea să monitorizeze rețelele lor pentru semne de exploatare. Fișierele de jurnal pot dezvălui încercări de acces neautorizat. Echipele de securitate trebuie să coreleze alertele cu identificatorii CVE specifici. Acest lucru ajută la confirmarea dacă un atac a avut deja loc.
Plex2 Shell: de ce CISA cere acțiune imediată?
Ce este Plex2 Shell?
Plex2 Shell este numele colectiv pentru patru vulnerabilități în Plex Media Server. Aceste defecte permit execuția de cod la distanță și sunt exploatate activ.
Cât de repede trebuie să patch-ueze agențiile defectele din KEV?
CISA cere ca agențiile federale să remedieze vulnerabilitățile KEV în 14 zile. Acest termen se aplică la toate CVE-urile listate, inclusiv la grupul Plex2 Shell.
Ce se întâmplă dacă agențiile nu respectă termenul?
Nerespectarea termenului poate lăsa sistemele expuse la atacuri continue. CISA poate escalarea supravegherii sau poate cere rapoarte suplimentare. Agențiile riscă pierderi de date și întrerupere operațională.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.