Cum asigurăm securitatea centrelor de date pentru inteligența artificială?
Protejăm fluxurile de date ultrarapide? Centrele de date moderne trec printr-o transformare accelerată, împinsă de la spate de cerințele uriașe ale inteligenței artificiale și ale calculului de…
- autor
- Teodora Marin
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
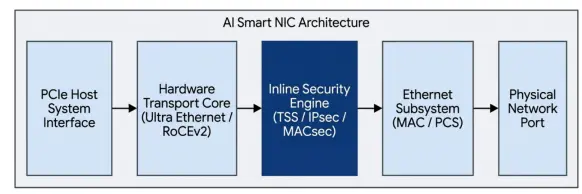
Protejăm fluxurile de date ultrarapide?
Centrele de date moderne trec printr-o transformare accelerată, împinsă de la spate de cerințele uriașe ale inteligenței artificiale și ale calculului de înaltă performanță. Astăzi, operatorii sunt nevoiți să găsească acel echilibru fin între viteza de procesare a datelor și protocoalele riguroase de securitate.
Această schimbare cere o strategie cu rețea dublă, menită să protejeze infrastructura critică fără să sacrifice viteza vitală pentru calculele complexe.
Peisajul actual împarte arhitectura centrelor de date în două lumi distincte. Rețelele front-end gestionează conexiunile dintre utilizatori, sistemele de stocare și diversele aplicații administrative.
Cum ține securitatea pasul cu viteza IA?
Între timp, rețelele back-end fac posibilă schimbul ultrarapid de date necesar pentru antrenarea modelelor de IA și simulările de mare amploare. Fiecare domeniu cere măsuri de securitate unice, croite pe nevoile lui operaționale și pe pragurile sale de performanță.
Integrarea securității în aceste medii de mare viteză este o adevărată piatră de încercare tehnică. Măsurile clasice vin adesea la pachet cu latențe care pot paraliza performanța clusterelor de inteligență artificială. Inginerii mizează acum pe criptarea accelerată hardware și pe controlul segmentat al traficului. Aceste metode garantează că datele rămân în siguranță în timp ce brăzdează infrastructura back-end la viteze maxime.
Scalabilitatea rămâne o bătaie de cap majoră pentru administratorii de facilități. Pe măsură ce sarcinile de lucru specifice IA se înmulțesc, arhitectura rețelei trebuie să facă față unui trafic tot mai dens, fără să blocheze securitatea.
De ce sunt necesare rețele separate?
Prin introducerea unor controale de acces granulare direct la nivel de hardware, operatorii pot izola fluxurile sensibile de date. Această strategie taie calea mișcărilor laterale neautorizate prin rețea și păstrează intact mediul cu latență redusă, atât de necesar calculului de înaltă performanță.
Viitorul designului pentru centrele de date se bazează pe împletirea firească dintre securitate și structura însăși a rețelei. Dacă măsurile de protecție sunt tratate ca un moft de pe urmă, performanța va avea de suferit, fără excepție. Operatorii trebuie să pună pe primul plan o securitate automată, ghidată de politici clare, care să crească odată cu puterea brută a hardware-ului dedus. Pe măsură ce aceste tehnologii se maturează, industria va trece probabil la modele de tip zero-trust adaptate pentru interconexiuni ultrarapide. O asemenea evoluție garantează că integritatea datelor rămâne neatinsă, chiar dacă vitezele de procesare continuă să urce. Până la urmă, tocmai capacitatea de a securiza aceste zone va dicta fiabilitatea următoarei generații de infrastructură bazată pe inteligență artificială.
Reduce securitatea viteza de procesare?
Sarcinile de lucru din inteligența artificială se bazează pe rețele back-end ultrarapide pentru un volum masiv de date, lucru complet diferit de traficul general din front-end. Separarea acestor lumi le permite operatorilor să tureze performanța la maximum și să aplice reguli de securitate croite pe fiecare rol în parte.
Nu neapărat. Deși securitatea clasică bazată pe software poate aduce latențe nedorite, criptarea hardware modernă asigură o protecție de fier chiar la viteza liniei.
Punând securitatea direct în arhitectura rețelei, operatorii își mențin performanțele de top fără să pună datele în pericol.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.