Qilin Ransomware: cine stă în spatele amenințării globale?
Ce greșeli a comis liderul Qilin? Qilin a devenit rețeaua de afiliere ransomware cea mai prolifică din lume, declarând peste 365 de victime doar în ultimele trei luni. Grupul operează din Rusia și…
- autor
- Radu Ionescu-Vlad
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
Ce greșeli a comis liderul Qilin?
Qilin a devenit rețeaua de afiliere ransomware cea mai prolifică din lume, declarând peste 365 de victime doar în ultimele trei luni. Grupul operează din Rusia și țintește companii din mai multe sectoare.
Creșterea sa rapidă a alarmat atât firmele de securitate cibernetică, cât și agențiile de aplicare a legii.
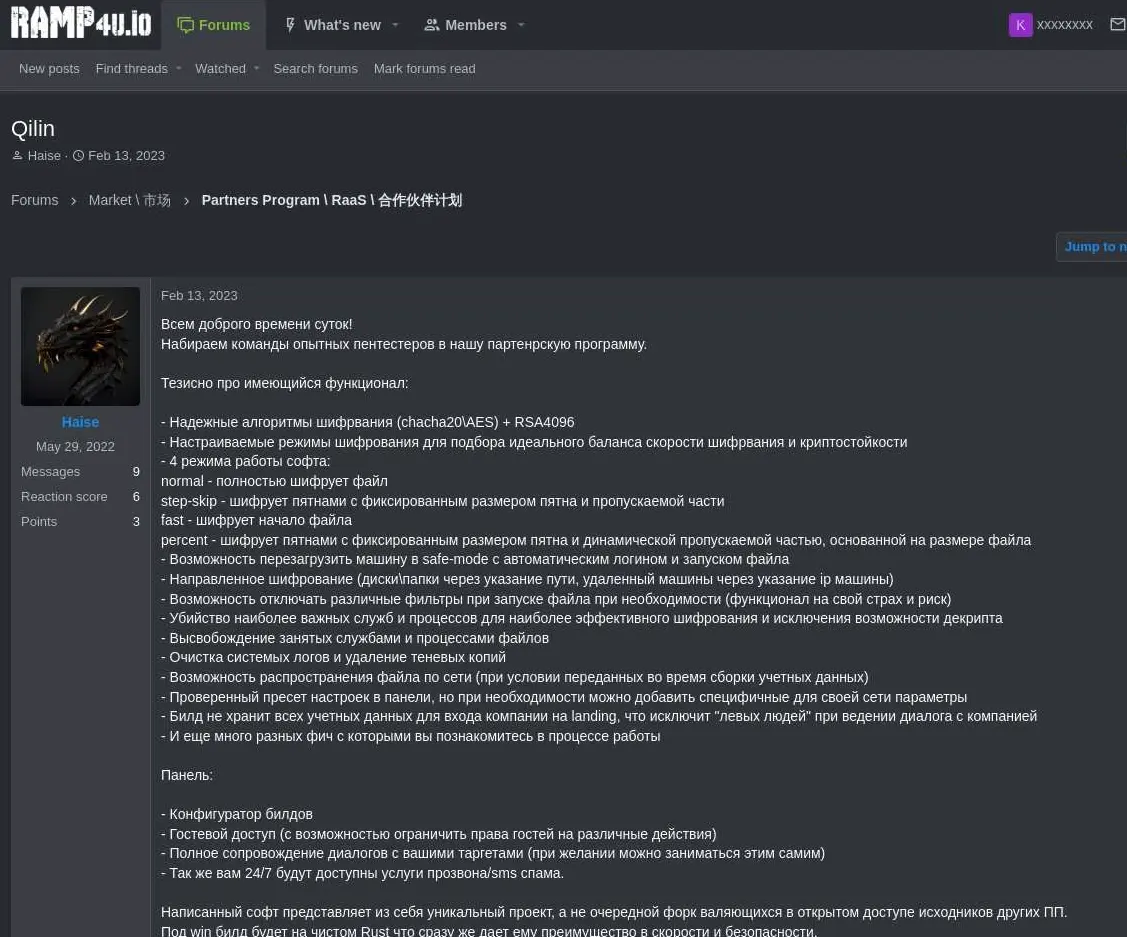
Succesul organizației se bazează pe un sistem de distribuție sofisticat. Qilin vinde accesul la ransomware-ului său unui număr mare de afiliați, care apoi pătrund în rețelele țintă.
Victimele sunt forțate să plătească sume mari pentru a-și recupera datele criptate. Analizatorii observă că modelul operațional al grupului seamănă cu programele legitime de afiliere, ceea ce face dificilă urmărirea până la operatorii de bază.
Cum alimentează modelul de afiliere epidemia?
Investigațiile arată că administratorul grupului, un hacker rus de 36 de ani, a comis mai multe greșeli de securitate operațională în ultimul deceniu.
La începutul carierei sale, a folosit o adresă de e-mail personală pentru a coordona atacurile, lăsând o urmă digitală. De asemenea, nu a criptat propriile comunicații, permițând agențiilor de aplicare a legii să intercepteze mesaje. Aceste greșeli au dus la mai multe arestări de afiliați de nivel inferior, dar nucleul grupului rămâne ascuns.
Cercetătorii de securitate indică că declarațiile publice ale liderului pe rețelele sociale conțin indicii. Acesta menționează frecvent orașul său natal și folosește un poreclă care a devenit un identificator cheie.
În ciuda acestor indicii, infrastructura centrală a grupului rămâne ascunsă în spatele mai multor straturi de proxii și tuneluri criptate.
Modelul de afiliere permite Qilin să se extindă rapid. Noii membri sunt recrutați prin forumuri online, unde primesc instruire și o parte din veniturile din răscumpărare.
Putem închide cercul prin aplicarea legii?
Acestă abordare descentralizată reduce riscul de detectare, deoarece fiecare afiliat operează independent. Software-ul grupului este modular, permițând afiliaților să personalizeze payload-urile pentru industrii specifice.
Firmele de securitate cibernetică estimează că afiliații Qilin au generat peste 200 de milioane de dolari din plăți de răscumpărare din 2021 încoace.
Atingerea grupului se extinde dincolo de Rusia, cu victime raportate în Europa, America de Nord și Asia. Analizatorii avertizează că modelul ar putea fi replicat de alte rețele criminale, ceea ce ar putea crește amenințarea globală cu ransomware.
Agențiile de aplicare a legii au lansat investigații coordonate în mai multe jurisdicții. Totuși, utilizarea criptomonedelor și a canalelor de comunicare anonime complică atribuirea. Greșelile publice ale liderului de 36 de ani oferă un punct de sprijin, dar infrastructura grupului se mută constant.
Experții sugerează că perturbarea fluxurilor financiare ale rețelei de afiliați ar putea paraliza operațiunea. Țintuirea procesatorilor de plăți și monitorizarea forumurilor unde se recrutează noi afiliați ar putea aduce rezultate. Totuși, adaptabilitatea grupului înseamnă că orice efort de lichidare ar putea cauza doar o încetinire temporară.
Care sunt întrebările frecvente?
Ce face Qilin diferit de alte grupuri de ransomware? Qilin operează ca un program de afiliere, vândând accesul la ransomware-ului său unui număr mare de actori independenți.
Acest model răspinde riscul și complică atribuirea.
Cum se infectează de obicei victimele? Afiliații folosesc e-mailuri de phishing, exploatează vulnerabilități publice sau compromit unelile de acces la distanță pentru a livra payload-ul de ransomware.
Ce pot face companiile pentru a se proteja? Backup-urile regulate, gestionarea patch-urilor și instruirea angajaților în privirea phishing-ului sunt esențiale. Monitorizarea activității neobișnuite a rețelei poate, de asemenea, ajuta la detectarea încălcărilor timpurii.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.