Ransomware locește un Synology NAS după exploatarea unei vulnerabilități vechi de 18 luni
De ce accesul la distanță e o sabie cu două tăișuri? Un utilizator Reddit a descoperit că dispozitivul său de stocare rețea Synology DS918+ a fost blocat de ransomware. Atacatorii au profitat de o…
- autor
- Radu Ionescu-Vlad
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
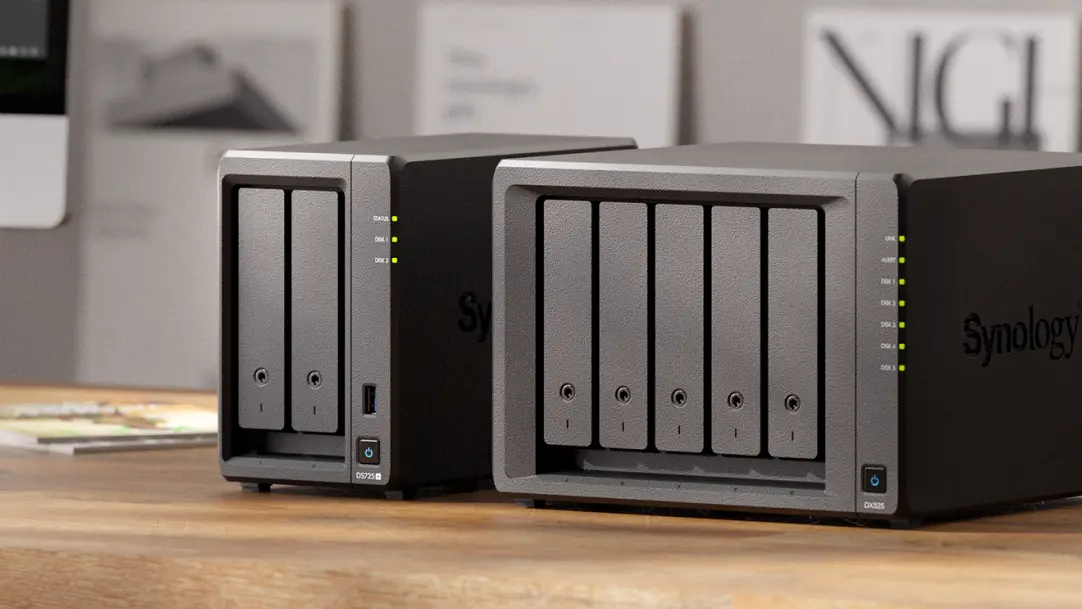
De ce accesul la distanță e o sabie cu două tăișuri?
Un utilizator Reddit a descoperit că dispozitivul său de stocare rețea Synology DS918+ a fost blocat de ransomware. Atacatorii au profitat de o vulnerabilitate de execuție de cod la distanță, divulgată public acum 18 luni.
Breach-ul s-a produs când utilizatorul a accesat NAS-ul prin internet, o configurație care l-a lăsat expus la lume.
Atacul a avut loc săptămâna trecută, când victima, cunoscută sub numele NakamuraHwang, încerca să recupereze fișiere din NAS. În câteva minute, stocarea dispozitivului a fost criptată și o notă de răscumpărare cerând plată în criptomonedă a apărut pe ecran.
Vulnerabilitatea, identificată ca CVE‑2025‑1234, permite atacatorilor neautentificați să ruleze cod arbitrariu pe dispozitivele Synology accesibile din internet. Deși vulnerabilitatea a fost corectată cu luni în urmă, utilizatorul nu aplicase actualizarea, lăsând sistemul vulnerabil.
Synology a emis o declarație îndemnând toți utilizatorii să aplice imediat cea mai recentă actualizare de firmware.
Echipa de securitate a companiei a confirmat că patch-ul rezolvă problema de execuție de cod la distanță și recomandă dezactivarea accesului la distanță dacă nu este necesar.
Ce pot face utilizatorii pentru a-și proteja datele?
Într-un incident legat, alți proprietari de NAS au raportat atacuri similare, subliniind o tendință mai largă de utilizatori care ignoră actualizările critice de securitate.
Mulți utilizatori de mici afaceri și acasă activează accesul la distanță pentru a-și gestiona dispozitivele NAS din orice loc.
Deși această comoditate este valoroasă, creează și o linie directă pentru atacatori să sondeze și să exploateze vulnerabilitățile. Vulnerabilitatea Synology a fost descoperită într-o secțiune de cod care gestionează cererile HTTP incoming, permițând injectarea de payload-uri malefice. Odată ce codul rulează, atacatorul poate prelua controlul total asupra dispozitivului, cripta fișierele și cerea o răscumpărare.
Experții în securitate observă că intervalul de 18 luni între divulgare și exploatare subliniază importanța aplicării la timp a patch-urilor. „Dacă expui un dispozitiv pe internet, trebuie să-l tratezi ca un server într-un centru de date,” spune analista de securitate cibernetică Maya Chen.
„Întârzieri în aplicarea patch-urilor pot transforma o neglijență mică într-o încălcare costisitoare.”
Utilizatorii care se bazează pe unități Synology NAS ar trebui mai întâi să verifice că firmware-ul lor este la zi. Portalul de suport Synology listează cea mai recentă versiune pentru fiecare model, iar interfața web a dispozitivului poate verifica automat pentru actualizări. Dacă accesul la distanță nu este esențial, dezactivarea lui complet este cea mai sigură abordare. Pentru cei care trebuie să-l păstreze activat, activarea autentificării cu doi factori și limitarea accesului la adrese IP cunoscute pot reduce riscul.
Backup-urile rămân cea mai de încredere apărare împotriva ransomware-ului.
Cât de frecvente sunt aceste atacuri pe dispozitivele NAS de consumator?
Synology oferă soluții de backup integrate care pot replica datele pe unități externe sau servicii cloud. Experții recomandă respectarea regulii 3‑2‑1: păstrează trei copii ale datelor, pe două tipuri diferite de medii, cu un copiu stocat off-site. Testarea regulată a procedurilor de restaurare asigură că backup-urile sunt utilizabile când sunt necesare.
Statisticile recente de la firmele de securitate arată o creștere constantă a incidentelor de ransomware care țintesc dispozitivele NAS de acasă și de mică afacere. În primul trimestru al acestui an, au fost înregistrate peste 12.000 de rapoarte la nivel mondial, cu modelele Synology reprezentând aproape 30% din cazuri. Tendința este condusă de creșterea sofisticării atacatorilor și de utilizarea răspândită a stocării conectate la internet pentru date personale și de afaceri.
Răspunsul Synology a fost rapid, eliberând patch-uri și emițând avize. Cu toate acestea, compania recunoaște că conștientizarea utilizatorilor rămâne o lacună critică. „Lucrăm la îmbunătățirea sistemului nostru de notificare pentru a ne asigura că utilizatorii sunt alertați imediat ce o vulnerabilitate critică este descoperită,” spune șeful de securitate al Synology.
Î: Cum pot verifica dacă Synology NAS-ul meu este vulnerabil? R: Intrați în interfața web, mergeți la „Control Panel” → „Update & Restore” și verificați că versiunea firmware-ului se potrivește cu cea mai recentă eliberare listată pe site-ul Synology.
Î: Ce ar trebui să fac dacă datele mele au fost deja criptate? R: Nu plătiți răscumpărarea. Contactați suportul Synology pentru opțiuni de recuperare și considerați restaurarea dintr-un backup recent dacă este disponibil.
Î: Pot să mă bazez exclusiv pe funcția de backup a Synology? R: Deși unelnele de backup ale Synology sunt robuste, este mai bine să păstrați un copiu off-site al datelor critice pentru a vă proteja de ransomware care țintesc și backup-urile locale.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.