Google desface botnet cu 1,3 milioane de dispozitive Android TV
Cum a învins obfuzarea screening-ul? Grupul de Inteligență a Amenințelor al Google a confirmat eliminarea lui x. cpe, un botnet masiv care a infectat peste 1,3 milioane de dispozitive Android TV.…
- autor
- Teodora Marin
- publicat
- secțiune
- tehnologie/
- citire
- 3 min
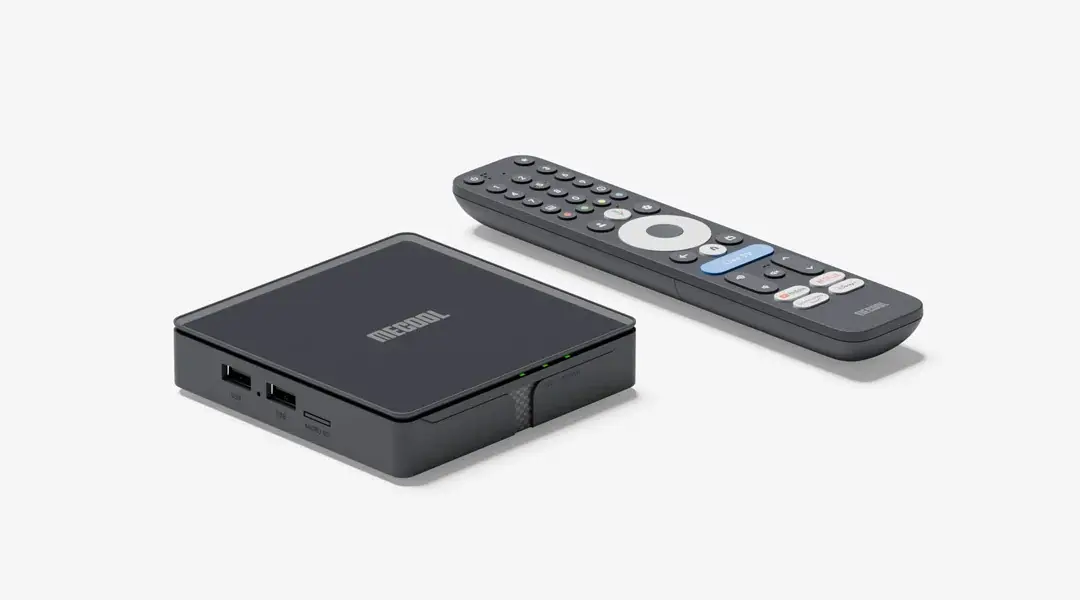
Cum a învins obfuzarea screening-ul?
Grupul de Inteligență a Amenințelor al Google a confirmat eliminarea lui x. cpe, un botnet masiv care a infectat peste 1,3 milioane de dispozitive Android TV. Campania a funcționat în tăcere timp de luni de zile înainte de a fi detectată.
Google a pus capăt la parteneriatul cu producătorul responsabil pentru firmware-ul infectat.
Ținta a fost box-urile Android TV certificate de Google, ceea ce face breșul cu atât mai grav. Aceste dispozitive au trecut prin screening-ul de securitate inițial, dar malware-ul folosea tehnici avansate de obfuzare care au evitat verificările standard.
Astfel, x. cpe s-a răspândit nedetectat pe o bază instalată uriașă.
Videostrong Technology, cu sediu în Shenzhen, a dezvoltat firmware-ul malicios. Compania a ascuns codul botnet-ului în actualizări de sistem legitime.
Procesul de certificare al Google a validat hardware-ul, dar nu a flagat payload-ul ascuns. Malware-ul comunica cu servere command-and-control pentru a coordona atacuri pe toată rețeaua de box-uri compromise.
Ce înseamnă asta pentru securitatea casei inteligente?
Google a precizat că obfuzarea era suficient de sofisticată încât să ocolească unelte automate de detecție. Botnet-ul putea executa cod la distanță, extrage date și săvârși pe alte dispozitive din rețea. Fiecare box infectat devenea un nod într-o infrastructură de atac mai mare.
Incidentul expune un gol critic în modul în care dispozitivele smart sunt verificate înainte de a ajunge la consumatori. Producătorii pot ascunde cod malicios în actualizări de firmware fără să declanșeze alerte. Utilizatorii cu box-uri infectate cu x. cpe ar fi putut avea acces neautorizat la rețea sau scurgeri de date.
Google a tăiat legăturile cu Videostrong Technology și lucrează la împingerea unui firmware curat către dispozitivele afectate. Compania revizuează și criteriile de certificare pentru a prinde payload-urile obfuscate mai devreme. Analistii din industrie se așteaptă la cerințe de securitate mai stricte pentru hardware-ul de casă inteligentă în anul care vine.
Câte dispozitive a afectat x. cpe? Mai mult de 1,3 milioane de box-uri Android TV făceau parte din botnet la vârf.
De ce a evitat malware-ul screening-ul Google? Malware-ul folosea tehnici de obfuzare care ascunseau payload-ul de verificările standard de securitate.
Ce a făcut Google pentru a rezolva problema? Google a încheiat parteneriatul cu Videostrong Technology și implementează firmware actualizat pentru a elimina codul botnet-ului din dispozitivele afectate.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.