Chrome lansează o nouă barieră împotriva atacurilor de tip ClickFix
Interfața semnalează execuția suspectă a comenzilor? Marți, Google a anunțat că implementează măsuri de securitate avansate în browserul Chrome. Actualizările vizează direct atacurile de tip…
- autor
- Radu Ionescu-Vlad
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
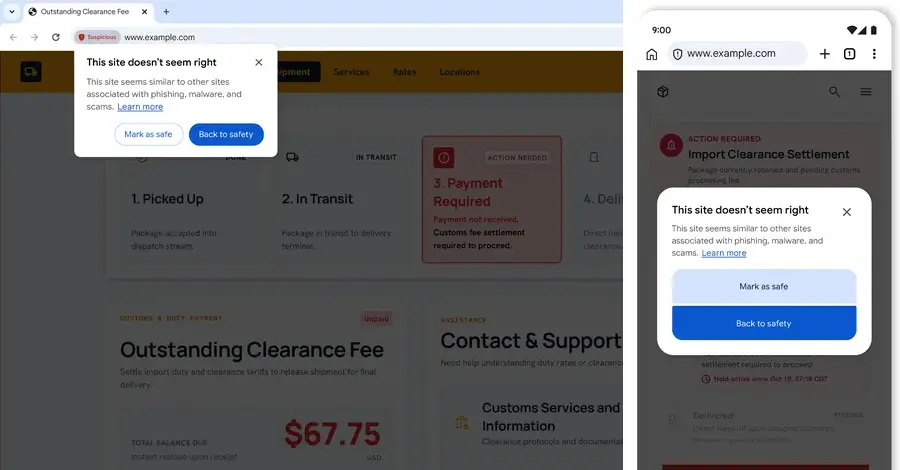
Interfața semnalează execuția suspectă a comenzilor?
Marți, Google a anunțat că implementează măsuri de securitate avansate în browserul Chrome. Actualizările vizează direct atacurile de tip ClickFix, o amenințare tot mai frecventă prin care cibercriminalii îi înșelă pe utilizatori să execute cod dăunător.
Noile salvaguardii se activează doar dacă utilizatorul are activat modul de protecție avansată. Obiectivul este să reducă riscul ca tentativele de inginerie socială să ocolească apărările tradiționale ale browserului.
Compania a identificat o lacună critică în securitatea actuală a navigării.
Atacatorii adesea îi momește pe victime să copieze comenzi malițioase și să le lipească în terminalele sau prompturile de comandă ale sistemului. Odată executat, acest cod rulează cu privilegii ridicate, permițând malware-ului să preia controlul total asupra dispozitivului.
Prin integrarea avertizărilor direct în interfața browserului, Google încearcă să întrerupă acest flux periculos înainte ca daunele să se răspândească pe întregul sistem de operare al utilizatorului.
Actualizarea introduce indicii vizuale care alertează utilizatorii când sunt pe punctul de a lipi secvențe de cod complexe sau suspecte. Dacă un utilizator copiază o șir lung de caractere de pe o pagină web și încearcă să îl lipească într-o fereastră de terminal, Chrome va afișa un banner de avertizare.
Această funcție ajută la ruperea inerției atacului. Utilizatorii sunt îndemnați să verifice din nou destinația textului lipit. Servește ca un ultim punct de control înainte ca comanda să ruleze.
Cum protejează această modificare utilizatorul obișnuit?
Acest strat simplu de fricțiune poate preveni multe exploatații automate sau manuale să reușească în tăcere.
Google a subliniat că această protecție se bazează în mare măsură pe conștientizarea utilizatorului.
Browserul nu poate opri fiecare variantă posibilă a atacului, dar ridică semnificativ bara pentru atacatori. Sistemul de avertizare este conceput să fie neintruziv, dar suficient de vizibil pentru a provoca prudență. Dezvoltatorii testează diverse euristici pentru a distinge între scripturi inofensive și sarcini periculoase.
Scopul este să minimizeze falsurile pozitive, maximizând în același timp acuratețea detecției. Utilizatorii care lucrează frecvent cu instrumente de dezvoltare ar putea avea nevoie să își ajusteze ușor obiceiurile pentru a se adapta la aceste noi alerte.
Pentru navigatorul web mediu, această schimbare oferă o plasă de siguranță tangibilă împotriva schemelor de phishing sofisticate.
Mulți utilizatori nu realizează cât de ușor o singură acțiune de lipire poate compromite întregul computer. Noua funcție demistifică amenințarea, făcând riscul vizibil chiar în momentul execuției. Transformă o vulnerabilitate invizibilă într-un punct de decizie gestionabil.
Experții în securitate au lăudat inițiativa pentru că abordează un punct orb în designul modern al browserelor. Deși zidurile de foc blochează traficul de rețea, ele rareori inspecționează intrările locale din linia de comandă. Acest control la nivel de browser umple eficient această lacună specifică.
Cum protejează Chrome noua amenințare ClickFix?
Privind înainte, această lansare marchează un pas important în strategiile de securitate centrate pe browser. Pe măsură ce sistemele de operare devin mai integrate cu tehnologiile web, granița dintre navigare și calcul se estompează.
Abordarea Google sugerează că actualizările viitoare vor include probabil monitorizare proactivă a conținutului clipboard-ului. Alți producători de browsere ar putea urma exemplul, ducând la un standard industrial mai larg pentru protecția împotriva exploatărilor de tip copy-paste. Utilizatorii ar trebui să se asigure că browserele lor sunt actualizate pentru a primi aceste beneficii automat.
Rămânerea la zi rămâne cea mai eficientă modalitate de a exploata aceste noi apărări împotriva amenințărilor cibernetice evolutive.
Funcționează această protecție pe toate dispozitivele? Funcția este în prezent distribuită pe versiunile desktop ale Chrome.
Implementările mobile sunt în dezvoltare, dar nu sunt încă complet disponibile pentru toate platformele.
Trebuie să instalez software suplimentar? Nu sunt necesare pluginuri sau extensii suplimentare.
Salvaguardiile sunt integrate direct în motorul central al browserului pentru utilizatorii cu Protecție Avansată activată.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.