Val de atacuri cibernetice împotriva PHP pentru extinderea botnetului Potassium
Se extinde oare amenințarea prin PHP? Hackerii au lansat milioane de tentative eșuate de a profita de două vulnerabilități majore din software-ul PHP. Aceste atacuri, înregistrate la nivel global…
- autor
- Teodora Marin
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
Se extinde oare amenințarea prin PHP?
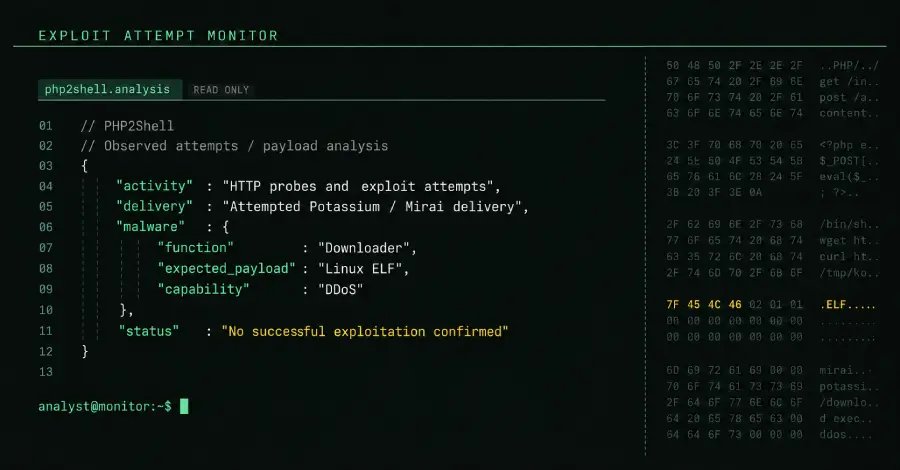
Hackerii au lansat milioane de tentative eșuate de a profita de două vulnerabilități majore din software-ul PHP. Aceste atacuri, înregistrate la nivel global în ultimele săptămâni, au ca scop introducerea sistemelor compromise în botnetul Potassium, o variantă a celebrei malware Mirai.
Cercetătorii în securitate spun că exploatarea efectivă a acestor breșe rămâne o misiune dificilă pentru infractori.
Vulnerabilitățile vizate, identificate drept CVE-2026-109618 și CVE-2026-109619, au un scor CVSS sever de 9.2 și permit executarea de cod la distanță pe serverele vulnerabile. În ciuda gravității ridicate, scripturile de atac automate de până acum nu au reușit să compromită sistemele.
Experții sunt de părere că complexitatea lanțului de exploatare reprezintă deocamdată un obstacol greu de trecut pentru actori malțioși.
Botnetul Potassium este conceput pentru a fura puterea de procesare a dispozitivelor infectate și a lansa atacuri mass-scale de tip distributed denial-of-service. Vizând mediile PHP, atacatorii speră să obțină o prezență masivă în infrastructura web.
De ce e atât de greu de exploatat?
Volumul uriaș de trafic recent arată că scannerele automate caută non-stop servere neactualizate.
Deși acest val de atacuri nu a dus la acaparări masive de sisteme, intenția este evidentă.
Hackerii își ajustează constant metodele pentru a ocoli barierele tehnice care le blochează reușita. Organizațiile care folosesc PHP trebuie să pună actualizarea pe primul loc pentru a preveni viitoare compromiteri, pe măsură ce atacatorii își îmbunătățesc codul malțios.
Analiștii în securitate cred că cerințele specifice de gestionare a memoriei pentru aceste vulnerabilități fac ca exploatarea să fie extrem de dificilă.
Cum ne protejăm serverele afectate?
Multe dintre tentativele observate doar blochează serviciul țintă, în loc să ofere controlul atacatorului. Această instabilitate sugerează că payload-urile actuale sunt slab optimizate pentru varietatea de medii în care rulează PHP.
Situația rămâne dinamică, infractorii perfecționându-și continuu scripturile. Chiar dacă tentativele de acum eșuează, riscul apariției unui exploit stabil este ridicat. Administratorii de sistem sunt sfătuiți să aplice imediat ultimele actualizări de securitate pentru a reduce riscurile. Ignorarea patch-urilor ar putea lăsa rețelele descoperite imediat ce va apărea un exploit stabil.
(Administratorii trebuie să actualizeze imediat la ultimele versiuni securizate și să verifice jurnalele de server pentru trafic suspect).
Sunt oare atacurile actuale un succes? Majoritatea tentativelor observate nu au reușit să execute cod de la distanță.
Totuși, volumul mare de trafic arată că atacatorii testează și își rafinează activ metodele.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.