Atacuri cibernetice invizibile: Cum sunt compromise conturile Microsoft 365
Cum funcționează capcana digitală? Analiștii de securitate au descoperit recent o campanie de spionaj cibernetic care a reușit să compromită 97 de conturi de e-mail sensibile, aparținând a 79 de…
- autor
- Teodora Marin
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
Cum funcționează capcana digitală?
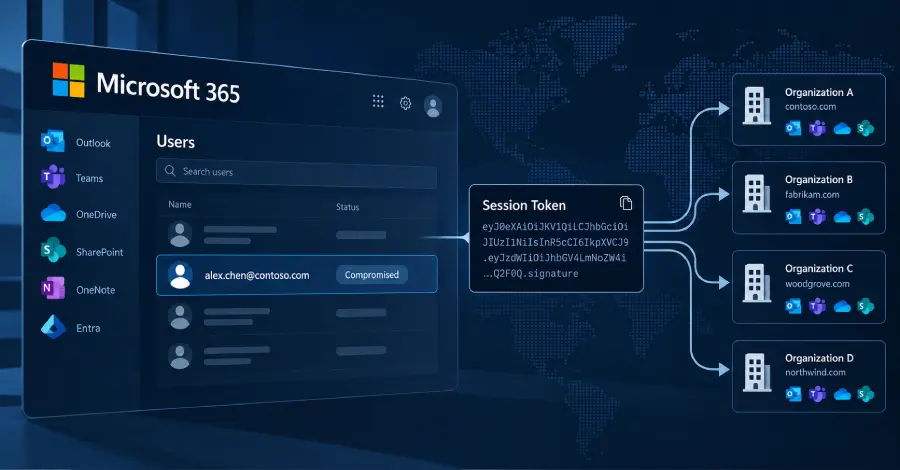
Analiștii de securitate au descoperit recent o campanie de spionaj cibernetic care a reușit să compromită 97 de conturi de e-mail sensibile, aparținând a 79 de organizații din întreaga lume. Investigatiile derulate pe parcursul verii, mai exact între 14 iulie și 22 septembrie, scot la iveală metode sofisticate prin care atacatorii au reușit să treacă de filtrele standard de securitate.
Pentru a intercepta sesiunile active ale utilizatorilor, hackerii au folosit o tehnică avansată de tip „adversary-in-the-middle”. Aceștia au capturat token-urile de autentificare valide în timpul procesului de logare, reușind astfel să păcălească sistemele de autentificare multifactor (MFA) și să acceseze căsuțele poștale corporative fără a declanșa vreo alertă în sistemele de monitorizare.
Compania de securitate Huntress a identificat aproape 500 de conexiuni suspecte în timpul investigației. În loc să folosească pagini clasice de phishing, atacatorii au implementat o infrastructură proxy dinamică, plasată discret între victimă și portalul oficial de autentificare Microsoft.
Cum ne putem proteja de furtul de token-uri?
Această metodă le-a permis să colecteze cookie-uri de sesiune în timp real, chiar în timp ce utilizatorii își desfășurau activitatea obișnuită. Odată ce au pus mâna pe aceste „chei” digitale, infractorii s-au infiltrat în rețelele companiilor, menținându-și accesul persistent la documente interne și corespondență confidențială.
Apărarea împotriva acestor atacuri complexe necesită depășirea metodelor MFA tradiționale, bazate pe coduri SMS sau notificări push. Experții recomandă trecerea la tehnologii rezistente la phishing, precum cheile de securitate fizice FIDO2, care nu pot fi replicate prin servere proxy.
Totodată, organizațiile trebuie să impună politici stricte de acces condiționat, limitând durata sesiunilor și restricționând conectările în funcție de starea dispozitivelor sau locația geografică. Monitorizarea proactivă a activităților neobișnuite rămâne esențială pentru a bloca intrușii înainte ca aceștia să extragă date.
Cum au fost compromise 97 conturi de e-mail prin o campanie de spionaj cibernetic?
Pe măsură ce tehnicile de deturnare a sesiunilor devin tot mai rafinate, companiile sunt obligate să își modernizeze urgent protocoalele de securitate. Auditarea constantă a aplicațiilor conectate și revocarea rapidă a token-urilor compromise sunt pași obligatorii pentru a neutraliza orice tentativă de acces neautorizat.
Q: Câte organizații au fost afectate de această campanie Microsoft 365? A: Cercetătorii au confirmat că 79 de organizații distincte au suferit breșe de securitate în perioada monitorizată.
Q: Cum au reușit atacatorii să ocolească autentificarea multifactor? A: Aceștia au folosit un releu de tip „adversary-in-the-middle” pentru a intercepta token-urile de sesiune, pe care le-au reprodus ulterior pentru a accesa conturile direct.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.