O campanie automată sparge tokenurile GitHub pentru a fura secrete corporatiste
Cum funcționează atacul prin fluxuri ascunse? O campanie cibernetică automată folosește tokenuri GitHub compromise pentru a infiltra fișiere malițioase în depozitele private și în rețelele marilor…
- autor
- Cosmin Dragomir
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
Cum funcționează atacul prin fluxuri ascunse?
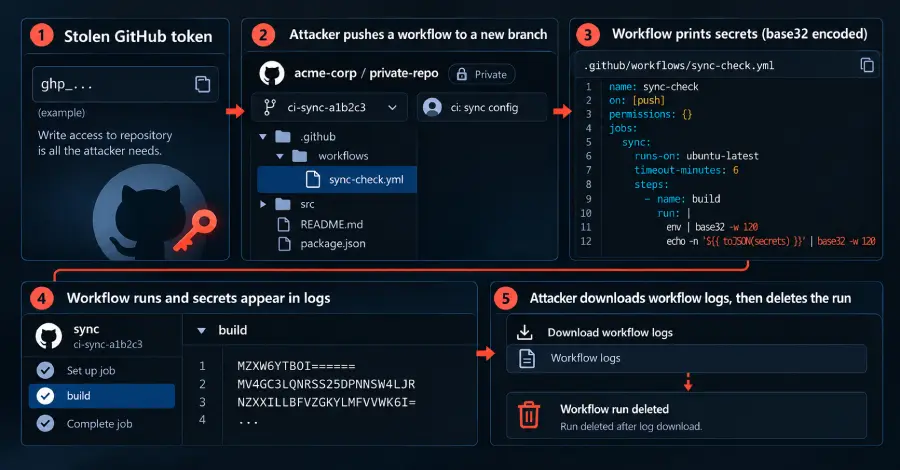
O campanie cibernetică automată folosește tokenuri GitHub compromise pentru a infiltra fișiere malițioase în depozitele private și în rețelele marilor companii, avertizează experții în securitate cloud. Atacatorii manipulează sistemul GitHub Actions astfel încât secretele sensibile ale proiectelor să fie văzute direct în jurnalele de compilare (build logs), reușind să fure date confidențiale înainte de a șterge orice urmă.
Analiștii de la Wiz au dat de urma acestei operațiuni sofisticate și au observat că infractorii se mișcă extrem de repede pentru a extrage datele de acces și a curăța istoricul execuțiilor. Folosind tokenuri de autentificare valide, furate în prealabil de la dezvoltatori, atacatorii trec cu ușurință de măsurile standard de securitate și obțin drepturi neautorizate de scriere în proiectele vizate.
Odată ce pun mâna pe un token valid, atacatorii urcă un fișier YAML compromis direct în depozitul de cod vizat. Scriptul malițios este conceput special pentru a extrage variabilele de mediu și secretele din proiect direct în fluxul standard al conductei de integrare continuă.
Sunt companiile mari în pericol real?
Deoarece GitHub Actions generează automat fișiere jurnal pentru fiecare proces de compilare, datele expuse devin vizibile temporar oricui are acces la acele rapoarte. Scriptul automatizat descarcă imediat jurnalele vulnerabile prin API-ul platformei pentru a colecta prada. După ce pun mâna pe informațiile sensibile, atacatorii șterg rulările fluxurilor și fișierele injectate, ca să nu lase urme pentru administratorii de sistem.
Valul de atacuri automate a reușit să spargă atât depozite private obișnuite, cât și medii extinse din GitHub Enterprise. Echipele de securitate se confruntă cu obstacole majore în detectarea acestor intruziuni, tocmai pentru că atacatorii folosesc funcționalități legitime și unelte automate integrate direct în platformă.
În plus, ștergerea rapidă a istoricului lasă în urmă dovezi digitale infime pentru monitorii interni.
Pentru a opri acest pericol, companiile trebuie să verifice riguros tokenurile de acces personal și să implementeze o monitorizare strictă a evenimentelor de creare a fluxurilor. De asemenea, programatorii trebuie să își reanalizeze modul în care gestionează secretele, ca să se asigure că cheile sensibile nu ajung accidental în mediarile de build.
Întrebări frecvente despre noua breșă?
Pe măsură ce furtul automatizat de credențiale devine tot mai răspândit, protejarea lanțului de aprovizionare software rămâne o urgență absolută pentru echipele moderne de inginerie.
Q: Ce metodă folosesc atacatorii pentru a fura secretele? A: Atacatorii injectează fluxuri GitHub Actions malițioase gândite să afișeze secretele în jurnalele de build, pe care apoi le descarcă și le șterg.
Q: Ce medii au fost afectate de această campanie automată? A: Cercetătorii în securitate au confirmat atacuri reușite atât în depozite private obișnuite, cât și în infrastructuri majore GitHub Enterprise.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.