Cum se infiltrează atacatorii prin Microsoft Teams
Cum funcționează înșelăciunea prin Teams? Cercetători în securitate cibernetică au identificat un tipar recurent de inginerie socială: atacatorii abuzează de funcția de chat extern din Microsoft…
- autor
- Radu Ionescu-Vlad
- publicat
- secțiune
- securitate-cibernetica/
- citire
- 3 min
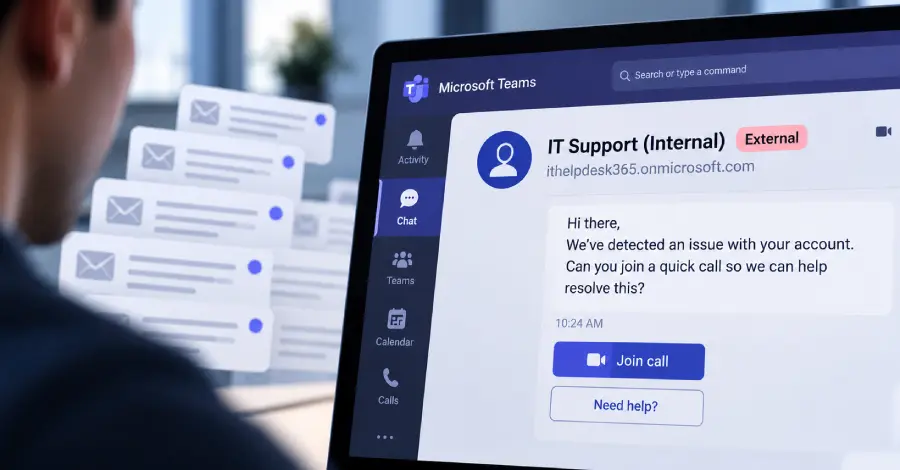
Cum funcționează înșelăciunea prin Teams?
Cercetători în securitate cibernetică au identificat un tipar recurent de inginerie socială: atacatorii abuzează de funcția de chat extern din Microsoft Teams pentru a se dezghiza ca suport IT și a livra malware. Campania acoperă zeci de cazuri documentate. Atacatorii creează chaturi externe false care imită comunicările corporative legitime.
Schema se bazează pe convingerea victimei că mesajul vine de la departamentul IT intern.
Odată încrederea este stabilită, atacatorul trimite un link sau fișier malțios. Acest punct de acces inițial deschide ușa pentru implementarea ransomware-ului.
Atacatorii înregistrează conturi externe care apar ca colegi interni.
Redactează mesaje care fac referință la proiecte specifice sau probleme de sistem. Scopul este să declanșeze un descărcare sau un click care instalează payload-ul. Cercetătorii menționează că tiparul este consistent pe mulți incidente.
De ce e acest vector de atac atât de eficient?
Victimele presupun adesea că mesajul e autentic, pentru că ajunge printr-un canal corporativ de încredere. Funcția de chat extern permite oricui să inițieze contactul fără aprobare prealabilă.
Această lacună în verificare permite înșelăciunea.
Înșelăciunea funcționează pentru că Microsoft Teams este adânc integrat în fluxurile de lucru zilnice. Utilizatorii rară pun la îndoială mesajele de la cineva care pare un coleg cunoscut.
Funcția de creare a chatului extern lipsește o verificare puternică a identității. Acest lucru face impersonarea simplă pentru actorii de amenințare.
Echipele de securitate își actualizează regulile de detecție.
Acum marchează chaturile externe neașteptate care cer descărcări sau acces la sistem. Organizațiile antrenează de asemenea personalul să verifice identitatea trimițătorului printr-un al doilea canal înainte de a acționa la orice cerere.
Cum se ascunde malware-ul în chaturile externe din Teams?
Pot atacatorii crea chaturi externe în Teams fără conexiune prealabilă? Da. Funcția permite oricui extern să înceapă o conversație cu un angajat intern. Lipsa aprobării prealabile este vulnerabilitatea centrală care se exploatează.
Ce ar trebui să facă angajații când primesc un mesaj suspect în Teams? Verificați trimițătorul printr-un canal de comunicare separat înainte de a face click pe linkuri sau de a descărca fișiere.
Dacă mesajul face referință la o problemă de sistem, confirmați direct cu echipa IT reală.
Cum răspund organizațiile la acest tipar? Echipele de securitate implementează reguli de detecție pentru chaturi externe neașteptate.
Rulează de asemenea antrenamente țintite pe verificarea identității trimițătorului și recunoașterea indiciilor de inginerie socială în mesaje de chat.
replici (0)
$ cat replici.log — fișier gol. Fii primul care răspunde.